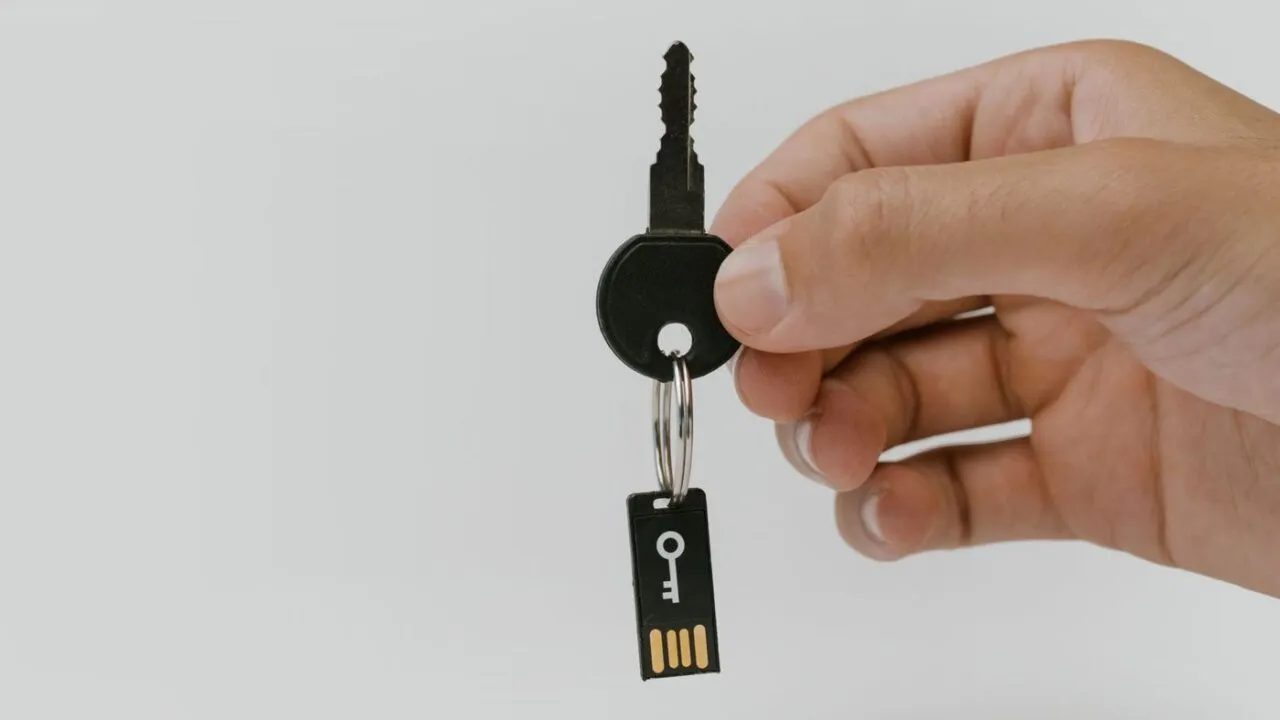
O cheie de securitate fizică este un mic dispozitiv, de obicei cu port USB sau NFC, pe care îl atingi sau îl introduci pentru a confirma că tu ești cel care se autentifică într-un cont. Spre deosebire de un cod primit prin SMS, ea nu poate fi citită sau interceptată de la distanță și nu funcționează pe un site fals. Pentru conturile de la burse și servicii de custodie, unde o autentificare compromisă înseamnă fonduri pierdute, este una dintre cele mai solide măsuri de protecție.
Merită clarificat de la început ce nu este: o cheie de securitate nu este un portofel hardware. Nu ține criptomonede și nu semnează tranzacții blockchain. Ea protejează accesul la conturile tale online, adică la adresa de e-mail, la contul de la o bursă sau la managerul de parole.
Cum funcționează o cheie de securitate?
Aproape toate modelele actuale respectă standardul FIDO2, cu protocolul WebAuthn în browser. La înregistrare, cheia creează o pereche de chei criptografice pentru fiecare site. Cheia publică rămâne la site, cea privată rămâne în dispozitiv. La autentificare, site-ul trimite o provocare, cheia o semnează, iar site-ul verifică semnătura.
Detaliul esențial este că semnătura este legată de adresa reală a site-ului. Dacă ai ajuns, prin atenția scăzută de un moment, pe o pagină care imită o bursă cunoscută, cheia pur și simplu nu răspunde, pentru că domeniul nu coincide cu cel înregistrat. Un cod de unică folosință, în schimb, poate fi tastat de oricine pe pagina falsă și retransmis imediat atacatorului.
Ce metode de a doua verificare există
| Metodă | Rezistă la phishing? | Puncte slabe |
|---|---|---|
| Cod prin SMS | Nu | Preluarea numărului de telefon, interceptare |
| Aplicație de autentificare | Parțial | Codul poate fi cerut și retransmis de o pagină falsă |
| Cheie de securitate fizică | Da | Se poate pierde, deci cere o rezervă |
Ierarhia nu înseamnă că un cod prin SMS nu face nimic. Este mai bun decât nicio a doua verificare, dar este cea mai slabă dintre variante. Dacă un serviciu îți permite să alegi, treci pe aplicație sau, mai bine, pe cheie fizică.
Cum o configurezi corect, pas cu pas
- Cumpără cel puțin două chei, nu una singură, și verifică ambalajul sigilat.
- Intră în setările de securitate ale contului și alege adăugarea unei chei de securitate.
- Înregistrează prima cheie, apoi a doua, pe același cont.
- Păstrează cheia de rezervă într-un loc separat, de pildă într-un sertar încuiat de acasă.
- Notează codurile de recuperare oferite de serviciu și ține-le offline.
- Abia după aceea dezactivează metodele slabe, precum SMS-ul, dacă serviciul permite.
Ordinea contează. Cine dezactivează SMS-ul înainte de a avea o rezervă funcțională riscă să rămână blocat în propriul cont, iar procedura de recuperare la unele servicii durează zile și poate cere acte de identitate.
Ce faci dacă pierzi cheia?
Dacă ai înregistrat două chei, scoți din cont cheia pierdută, cu ajutorul celei de rezervă, și adaugi una nouă. Dacă ai avut doar una, ajungi la procedura de recuperare a contului, care diferă de la un serviciu la altul. Același tip de rutină, de a acționa metodic în primele minute, este descris și în articolul despre telefonul pierdut în tramvai.
O cheie pierdută nu poate fi folosită de cel care o găsește, decât dacă acesta îți cunoaște și parola. De aceea cheia fizică se adaugă peste parolă, nu în locul ei, iar parola rămâne unică și lungă pentru fiecare cont.
Ce conturi merită protejate primele?
Nu toate conturile au aceeași greutate. Ordinea logică pornește de la cel care deschide accesul la restul: adresa de e-mail principală, pentru că prin ea se resetează parolele celorlalte servicii. Urmează conturile de la burse și de la servicii de custodie, apoi managerul de parole, dacă folosești unul, și conturile de stocare în cloud.
Dacă ai doar două chei, le folosești mai întâi pe aceste conturi esențiale. Pentru restul, o aplicație de autentificare rămâne o protecție acceptabilă. Important este să nu lași niciun cont cu valoare mare protejat doar de parolă, pentru că parolele se pot scurge în breșe de date ale unor servicii terțe.
Unde nu ajută o cheie de securitate
Cheia protejează autentificarea, nu deciziile tale. Dacă ești păcălit să aprobi un transfer sau să dai unui străin acces la ecranul tău, mecanismul funcționează conform proiectării, dar rezultatul este același. Multe dintre înșelăciunile actuale vizează tocmai omul, nu tehnologia, iar mecanismele lor sunt prezentate în materialul despre înșelătoriile deghizate în știri crypto.
Nici toate serviciile nu acceptă astfel de chei. Verifică în setările fiecărui cont dacă opțiunea există, mai ales la adresa de e-mail asociată contului de bursă, pentru că accesul la e-mail permite resetarea parolelor tuturor celorlalte servicii.
Cum alegi un model potrivit
- Conector: USB-A, USB-C sau ambele, în funcție de computerul și telefonul pe care le folosești;
- NFC, util dacă te autentifici de pe telefon;
- Compatibilitate FIDO2, trecută explicit în specificații;
- Rezistență fizică, pentru un obiect pe care îl ții pe un breloc;
- Disponibilitatea unui al doilea exemplar, ca rezervă.
Prețul diferă de la un model la altul și nu este un indicator al securității: cheia mai scumpă oferă de regulă funcții în plus, cum ar fi amprenta, nu o criptografie mai bună la autentificarea de bază.