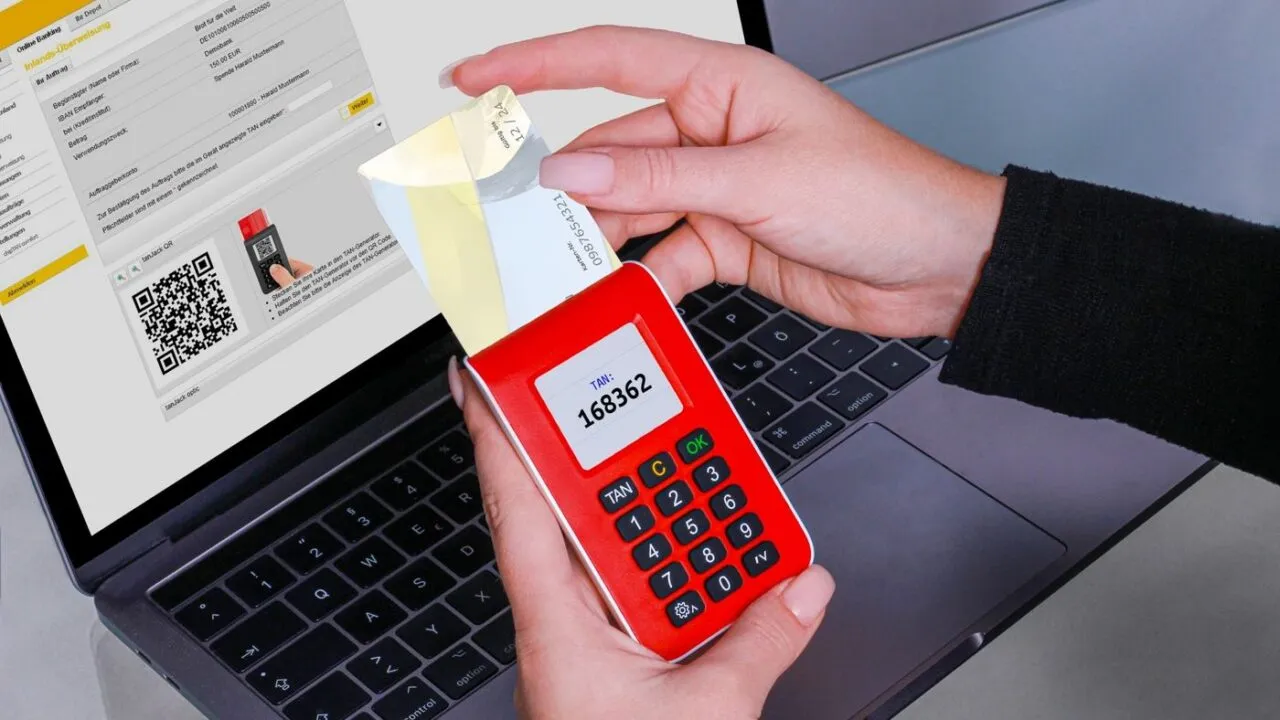
Autentificarea în doi pași, numită și 2FA, cere pe lângă parolă un al doilea element de verificare: un cod care se schimbă la fiecare 30 de secunde, o cheie fizică sau o confirmare dintr-o aplicație. Dacă cineva îți află parola, fără acest al doilea element nu poate intra în cont, de aceea e prima măsură pe care o activezi pe un exchange, pe email și pe orice serviciu legat de bani.
Mulți utilizatori o activează în grabă, aleg cea mai slabă variantă și apoi uită de ea. Mai jos vezi ce metode există, cum le configurezi și unde apar de obicei problemele.
De ce nu mai ajunge o parolă, oricât de lungă ar fi
O parolă poate fi aflată fără ca tu să greșești ceva. Un serviciu la care ai folosit aceeași parolă poate fi spart, iar listele cu adrese și parole circulă apoi între atacatori. Un site fals care imită pagina de autentificare îți poate lua parola chiar în momentul în care o tastezi. Un program de tip keylogger o poate citi de pe un calculator infectat.
În toate aceste situații parola e deja compromisă. Al doilea factor schimbă situația, pentru că atacatorul ar avea nevoie și de telefonul tău, de aplicația ta sau de cheia ta fizică. Pe conturile care țin active digitale contează în plus un detaliu: tranzacțiile din blockchain nu se pot anula, deci o retragere făcută de un străin nu se mai recuperează printr-o simplă contestare. Dacă vrei și o imagine de ansamblu asupra igienei digitale, măsurile de bază pentru protejarea conturilor completează bine acest articol.
Ce metode de autentificare în doi pași există?
Nu toate metodele oferă același nivel de siguranță. Tabelul de mai jos le ordonează de la cea mai slabă la cea mai solidă.
| Metodă | Nivel de protecție | Riscul principal |
|---|---|---|
| Cod prin SMS | Slab spre mediu | Preluarea numărului de către un atacator (SIM swap) sau interceptarea mesajului |
| Cod prin email | Slab | Dacă emailul e spart, cade și al doilea factor |
| Aplicație de coduri (TOTP) | Bun | Un site fals te poate convinge să introduci codul |
| Notificare de aprobare | Bun | Aprobare dată din oboseală, după mai multe cereri repetate |
| Cheie de securitate fizică (FIDO2) | Foarte bun | Pierderea cheii, dacă nu ai una de rezervă |
TOTP vine de la Time-based One-Time Password, adică parolă unică bazată pe timp. Aplicația și serverul împart o cheie secretă, iar din ea și din ora curentă calculează același cod de 6 cifre. Nu depinde de rețeaua mobilă, deci nu poate fi interceptat ca un SMS.
SIM swap înseamnă că cineva convinge operatorul de telefonie să mute numărul tău pe o cartelă a lui. De atunci primește el SMS-urile, inclusiv codurile. De aceea, unde ai de ales, evită SMS-ul pentru conturile cu bani. Cheia fizică merge un pas mai departe: ea verifică și adresa reală a site-ului, așa că nu funcționează pe o pagină falsă. Despre cum arată astfel de pagini poți citi în materialul despre recunoașterea unui site fals.
Cum configurezi autentificarea în doi pași pas cu pas?
Procedura e aproape identică pe orice platformă, chiar dacă meniurile se numesc diferit.
- Intri în setările de securitate ale contului și cauți secțiunea „Autentificare în doi pași”, „2FA” sau „Verificare în doi pași”.
- Alegi aplicația de autentificare ca metodă, nu SMS-ul.
- Scanezi codul QR afișat cu aplicația instalată pe telefon sau, dacă nu poți scana, copiezi cheia secretă scrisă sub cod.
- Introduci codul de 6 cifre generat de aplicație, ca platforma să confirme că ai configurat corect.
- Salvezi codurile de rezervă pe care ți le oferă platforma (vezi secțiunea următoare).
- Te deconectezi și te reconectezi, ca să verifici personal că tot procesul funcționează înainte să ai nevoie de el.
Dacă ai la dispoziție o cheie fizică, înregistrează două chei, nu una. A doua stă într-un loc separat, de exemplu într-un seif sau la o persoană de încredere. Pentru accesul la fonduri păstrate offline, cheia fizică se combină natural cu un portofel hardware; diferența dintre cele două, și motivele pentru care contează amândouă, apar în materialul despre securitatea portofelelor hardware.
Unde păstrezi codurile de rezervă și cheia secretă?
Codurile de rezervă sunt singura ta cale de intrare dacă îți pierzi telefonul. Tratează-le ca pe o a doua parolă. Le poți nota pe hârtie și ține într-un loc sigur de acasă, sau le poți păstra într-un manager de parole protejat cu o parolă principală puternică și, la rândul lui, cu autentificare în doi pași.
Nu le păstra într-o captură de ecran din galeria telefonului, într-un mesaj trimis ție însuți sau într-o notiță necriptată sincronizată în cloud. Dacă atacatorul ajunge în acel cont, găsește și parola, și codurile, iar protecția se anulează.
Cheia secretă afișată la configurare (șirul de litere de sub codul QR) merită aceeași grijă. Cine o are poate genera aceleași coduri ca tine. Dacă o notezi, o scrii pe hârtie și o ții separat de telefon.
Ce greșeli apar cel mai des la 2FA?
- Folosirea SMS-ului pe toate conturile, deși există variante mai sigure oferite de aceeași platformă.
- Configurarea pe un singur telefon, fără coduri de rezervă notate. La o pierdere sau o defecțiune, recuperarea contului poate dura săptămâni.
- Introducerea codului pe orice pagină care îl cere. Un cod de autentificare se cere doar după ce ai scris parola pe adresa corectă a platformei, verificată în bara browserului.
- Aprobarea notificărilor pe care nu le-ai inițiat tu. Dacă primești o cerere de autentificare fără să încerci să intri, cineva îți cunoaște parola: o refuzi și o schimbi imediat.
- Lipsa protecției pe adresa de email asociată. Cine controlează emailul poate cere resetarea parolei și, uneori, a 2FA.
Întrebări frecvente
Pot folosi aceeași aplicație de coduri pentru toate conturile?
Da. O singură aplicație poate ține zeci de conturi, fiecare cu propria cheie secretă. Important e ca telefonul să aibă blocare cu cod sau biometrie și, ideal, o copie de rezervă criptată a conturilor.
Ce fac dacă îmi pierd telefonul?
Folosești codurile de rezervă pentru a intra în conturi, apoi muți autentificarea pe noul telefon. Dacă nu ai coduri de rezervă, trebuie să parcurgi procedura de recuperare a platformei, care cere de obicei documente de identitate și poate dura.
Un cod primit prin SMS e suficient?
E mai bine decât nimic, dar e cea mai slabă dintre variantele de al doilea factor. Dacă platforma permite o aplicație de coduri sau o cheie fizică, alege-le pe acestea.